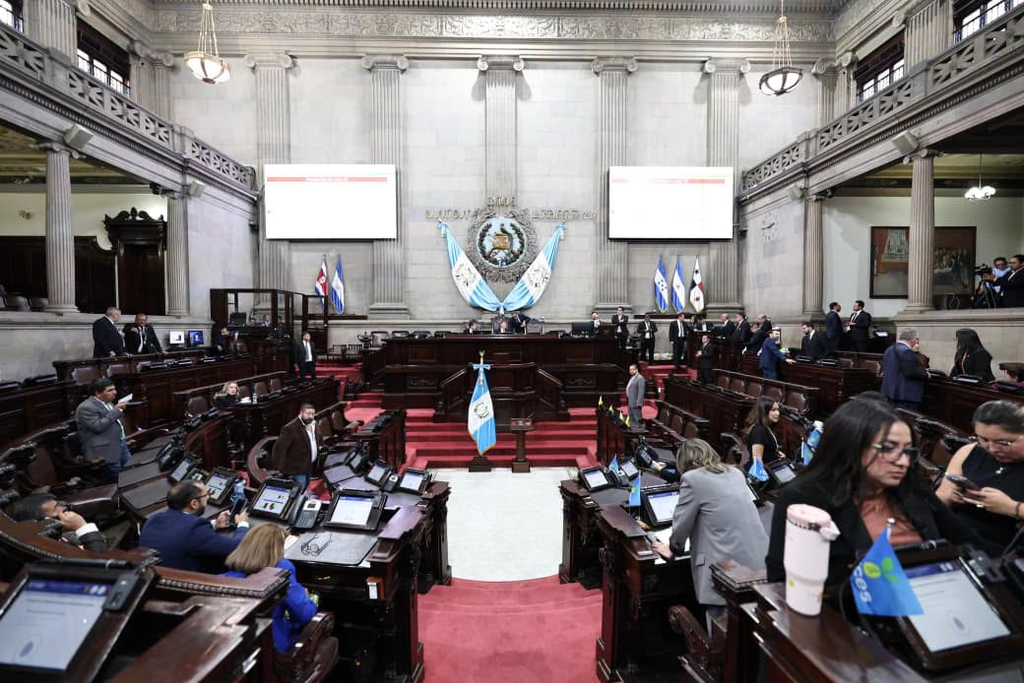


La aprobación se registró el martes 3 de noviembre, durante una sesión plenaria en la que los diputados avalaron la iniciativa 6347, integrada por 96 artículos. La decisión se produjo después de que el pleno respaldara, con 109 votos a favor y 10 en contra, una moción privilegiada para conocer la propuesta de urgencia nacional y en único debate.
La nueva legislación establece mecanismos administrativos, penales y procesales para enfrentar amenazas digitales que puedan comprometer información, sistemas informáticos, servicios públicos e infraestructura crítica del país.
Entre sus principales disposiciones figura la creación del Consejo Nacional de Ciberseguridad (Conciber), que será presidido por el presidente de la República e integrado por ministros de Estado y autoridades de inteligencia. Esta instancia tendrá a su cargo las decisiones estratégicas relacionadas con la seguridad digital.
También se establece la Dirección Nacional de Ciberseguridad (Diciber), adscrita al Ministerio de Gobernación, que funcionará como órgano técnico-operativo y tendrá responsabilidades en la elaboración de políticas, estrategias, protocolos y coordinación de acciones de prevención y respuesta.
La normativa contempla además la creación del Centro de Respuesta a Incidentes de Ciberseguridad de Guatemala (CRIC-GT), que deberá comenzar a funcionar en un plazo máximo de 18 meses después de la entrada en vigor de la ley.
En el ámbito de investigación, se establece una fiscalía especializada en el Ministerio Público (MP), una unidad de informática forense en el Instituto Nacional de Ciencias Forenses (Inacif), órganos jurisdiccionales especializados y una Red 24/7 Guatemala para facilitar la cooperación en investigaciones relacionadas con delitos informáticos.
Nuevos delitos y sanciones
El decreto incorpora sanciones para diferentes conductas digitales, entre ellas el acceso ilícito a sistemas informáticos, la interceptación de información, los ataques contra la integridad de datos, la falsificación informática, la apropiación de identidad y el fraude digital.
Las penas contempladas oscilan entre dos y ocho años de prisión, dependiendo de la conducta. Por ejemplo, el acceso ilícito a sistemas informáticos podrá castigarse con cuatro a seis años, mientras que la interceptación ilícita contempla condenas de cinco a ocho años.
La legislación también establece agravantes cuando los ataques comprometan información confidencial, infraestructura crítica o servicios esenciales.
Otro componente corresponde a la obligación de reportar incidentes cibernéticos. Las entidades deberán alertar en un plazo de tres horas cuando se vean afectadas infraestructuras críticas y de seis horas para otros incidentes. El informe completo podrá presentarse hasta en 72 horas.
La normativa también contempla medidas de protección de información y procedimientos judiciales para obtener y preservar evidencia digital.
En materia preventiva, el Ministerio de Educación deberá incorporar contenidos de ciberseguridad en el Currículo Nacional Base. Asimismo, se impulsarán programas de capacitación, investigación y cooperación técnica.
El decreto entrará en vigor 30 días después de su publicación en el Diario Oficial. Además, el Ministerio de Gobernación tendrá seis meses, contados a partir de su entrada en vigor, para aprobar el reglamento correspondiente.